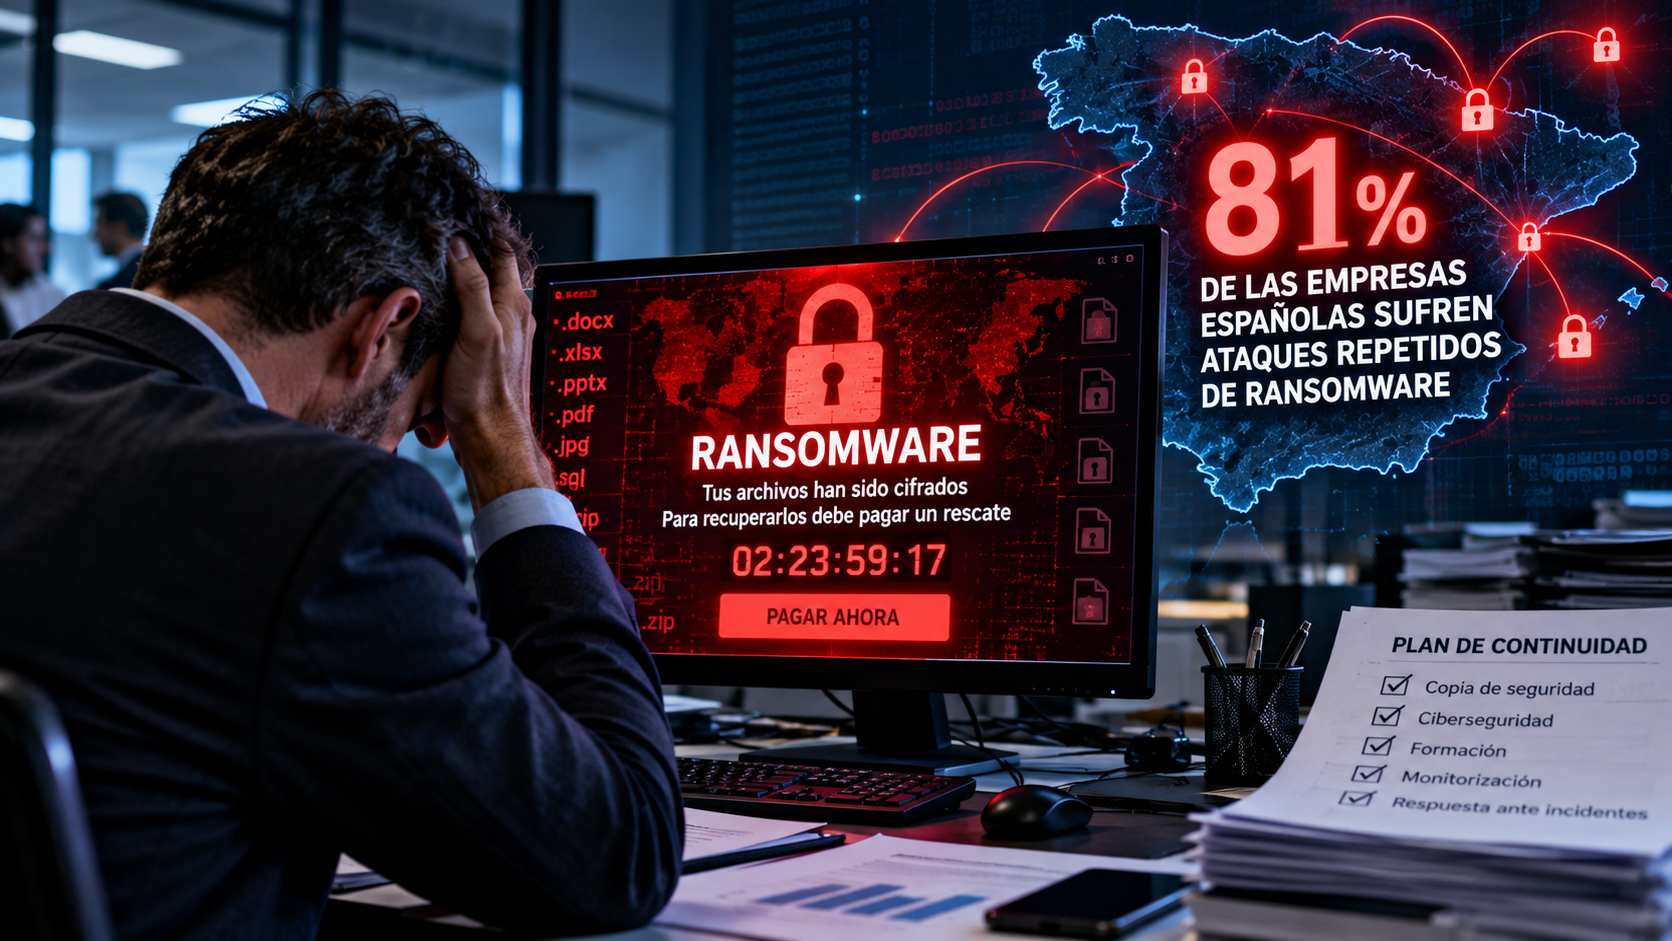
Un informe de ciberseguridad revela que ocho de cada diez empresas españolas encuestadas que han sufrido ransomware han sido atacadas con éxito en varias ocasiones. La inteligencia artificial y las amenazas contra empleados y familiares agravan un problema que ya va mucho más allá del robo de datos.
El ransomware se ha convertido en uno de los mayores riesgos para la seguridad de las empresas españolas. Los ciberdelincuentes ya no se limitan a bloquear ordenadores o cifrar archivos para exigir un rescate económico. Sus métodos de extorsión evolucionan hacia la presión psicológica, la difusión de información privada y, en algunos casos, las amenazas físicas contra trabajadores y sus familias.
Un informe de riesgos del ransomware publicado por la empresa de ciberresiliencia Semperis en 2026 pone cifras a esta situación: el 81% de las empresas españolas participantes que habían sufrido estos ataques reconoció haber sido víctima de varios incidentes exitosos. Además, el 29% afirmó haber pagado un rescate para intentar resolver el ataque.
Los resultados reflejan las respuestas de organizaciones que ya habían sufrido ransomware, por lo que no deben interpretarse como una estimación de la proporción de todas las empresas españolas que han sido atacadas.
La extorsión informática evoluciona hacia las amenazas personales
Durante años, el ransomware se ha asociado principalmente al secuestro digital de archivos. Los atacantes penetran en los sistemas de una organización, cifran información o sustraen datos y exigen dinero a cambio de facilitar su recuperación o evitar su publicación.
Sin embargo, las tácticas están cambiando. Según el informe de Semperis, los delincuentes recurren cada vez más a la intimidación para aumentar la presión sobre las empresas y conseguir que acepten sus exigencias.
En España, el estudio señala que el 25% de los ataques analizados incluyó amenazas físicas, mientras que el 53% implicó amenazas contra familiares o amigos de las personas afectadas. A escala internacional, el 40% de los ataques examinados incorporó amenazas físicas o psicológicas. Asimismo, el 53% de las víctimas que denunciaron amenazas indicó que los atacantes llegaron a cumplirlas.
Estas cifras muestran que las consecuencias de un ataque pueden extenderse fuera de los sistemas informáticos y afectar directamente a la seguridad y al bienestar de los trabajadores.
El 61 % de las empresas afectadas sufrió interrupciones de actividad
El impacto económico del ransomware no termina con el posible pago de un rescate. Cuando una organización pierde el acceso a sus sistemas, puede verse obligada a detener operaciones, retrasar entregas o recuperar manualmente información esencial.
En España, el informe recoge las siguientes consecuencias entre las organizaciones encuestadas:
- 61%: sufrió una interrupción temporal de su actividad.
- 48%: afrontó la cancelación o el encarecimiento de su ciberseguro.
- 41%: experimentó el robo o la destrucción de datos.
- 41%: registró dimisiones o despidos relacionados con las consecuencias del ataque.
- 29%: reconoció haber pagado un rescate.
Los porcentajes corresponden a los resultados publicados del estudio y describen consecuencias que pueden solaparse: una misma empresa puede haber sufrido varias de ellas.
Para las pequeñas y medianas empresas, una interrupción prolongada puede comprometer la facturación, la confianza de los clientes y la continuidad del negocio. La recuperación también puede requerir servicios especializados, reconstrucción de sistemas y revisión de los procedimientos internos.
La inteligencia artificial facilita nuevas tácticas de ataque
La inteligencia artificial está modificando el panorama de la ciberseguridad. Los delincuentes pueden utilizar herramientas automatizadas para preparar mensajes fraudulentos más convincentes, adaptar sus campañas y acelerar determinadas fases de sus operaciones.
El informe de Semperis señala que el 84% de los ataques analizados internacionalmente utilizó inteligencia artificial con fines maliciosos. No obstante, esta cifra debe entenderse dentro de la muestra estudiada y no como una proporción demostrada de todos los ciberataques que se producen en el mundo.
La IA también puede ayudar a los equipos defensivos a identificar comportamientos anómalos, investigar incidentes y responder con mayor rapidez. El desafío para las empresas consiste en aprovechar estas capacidades sin descuidar las medidas básicas de protección.
Entre los riesgos más importantes siguen figurando el robo de credenciales, los accesos excesivos, los sistemas sin actualizar y la falta de procedimientos de recuperación probados.
Los sistemas de identidad se convierten en un objetivo prioritario
Uno de los aspectos más relevantes del informe es la vulnerabilidad de la infraestructura de identidad corporativa. Estos sistemas gestionan las cuentas de usuario, los permisos y el acceso a los recursos de una organización.
Según Semperis, el 87% de los ataques analizados tuvo como objetivo infraestructuras de identidad como Active Directory, Microsoft ID u Okta. Además, cerca del 75% de los ataques exitosos tuvo como objetivo o explotó estos sistemas.
Si los atacantes consiguen controlar una cuenta con privilegios elevados, pueden ampliar su acceso a otros sistemas y dificultar la recuperación de la empresa.
A pesar de su importancia, el informe identifica carencias en los planes de protección: solo la mitad de las organizaciones consultadas disponía de copias de seguridad específicas para sus sistemas de identidad, mientras que el 60% de los planes de recuperación no contemplaba procedimientos para restaurarlos.
Estas deficiencias pueden prolongar una crisis incluso cuando la empresa dispone de copias de seguridad de sus documentos y aplicaciones.
Cómo pueden protegerse las empresas españolas frente al ransomware
Los incidentes repetidos ponen de manifiesto la importancia de revisar las causas de cada ataque y corregir las vulnerabilidades antes de recuperar completamente la actividad.
Entre las principales medidas preventivas destacan:
- 1. Proteger las cuentas de usuario. Implantar autenticación multifactor, limitar los privilegios administrativos y revisar periódicamente los permisos.
- 2. Mantener copias de seguridad aisladas. Las copias deben estar protegidas frente a los atacantes y someterse a pruebas periódicas de restauración.
- 3. Actualizar los sistemas. Aplicar parches de seguridad y retirar los equipos y programas que ya no reciben soporte.
- 4. Vigilar los accesos sospechosos. Supervisar los inicios de sesión, las cuentas privilegiadas y los cambios inusuales en la infraestructura.
- 5. Preparar un plan de respuesta. Definir quién debe actuar, cómo aislar los sistemas afectados y cómo mantener las operaciones esenciales.
- 6. Formar a los empleados. Enseñar a reconocer intentos de suplantación, mensajes fraudulentos y solicitudes de acceso sospechosas.
- 7. Proteger a las personas afectadas. Cuando existan amenazas personales, conservar las pruebas y acudir a las autoridades competentes, además de activar los protocolos de seguridad correspondientes.
Pagar un rescate no garantiza recuperar todos los datos ni evita necesariamente nuevos ataques. Por ello, las decisiones deben tomarse con asesoramiento especializado y teniendo en cuenta las implicaciones legales, operativas y de seguridad.
El ransomware ya es un problema de continuidad empresarial
Los datos de Semperis reflejan una evolución preocupante: los ataques pueden repetirse, interrumpir la actividad económica y trasladar la presión desde los sistemas informáticos hasta las personas.
La prevención ya no puede limitarse a instalar un antivirus o disponer de copias de seguridad. Las empresas necesitan proteger sus sistemas de identidad, comprobar que pueden recuperar sus operaciones y establecer protocolos para responder también a las amenazas contra empleados y familiares.
El mensaje para las organizaciones españolas es claro: la ciberseguridad debe formar parte de la estrategia empresarial. Detectar una intrusión a tiempo y disponer de un plan de recuperación puede marcar la diferencia entre un incidente controlado y una crisis que comprometa la continuidad del negocio.
Fuente principal: Informe sobre riesgos del ransomware de Semperis de 2026, con resultados publicados sobre organizaciones que habían sufrido ataques.